










-
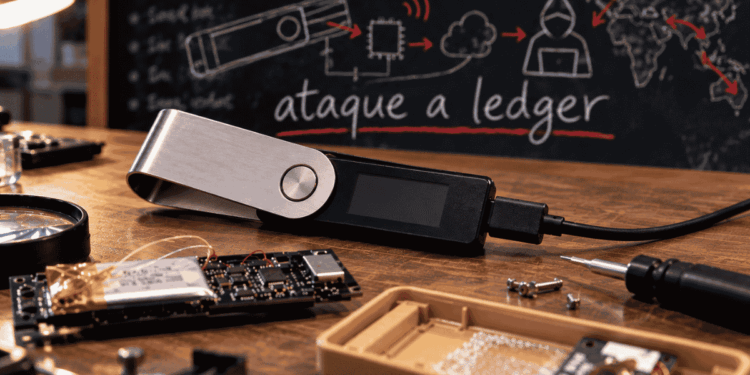
Ledger pidió suspender ventas en el Sudeste Asiático y Hong Kong.
-
La investigación interna descartó vulnerabilidades en el sistema operativo o servidores originales.
El fabricante de hardware wallets Ledger emitió un comunicado oficial este 15 de octubre de 2026 respecto al robo masivo de fondos sufrido por sus usuarios, incidente que la compañía catalogó como un ataque localizado en la distribución y no como una falla sistémica.
En el documento, la firma aseguró que esta alteración logística de equipos representa un atentado contra toda la industria y contra «el derecho a la propiedad privada digital».
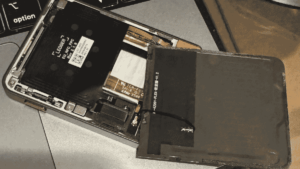
La compañía detalló que una organización criminal invirtió recursos millonarios para adquirir dispositivos genuinos, abrirlos y colocarles componentes ocultos orientados a capturar las semillas de recuperación.
Posteriormente, reintrodujeron el hardware modificado en el mercado a través de revendedores ubicados en el Sudeste Asiático.
Tal como ha reportado CriptoNoticias, de acuerdo con investigaciones de seguridad independientes, los atacantes soldaron un microcontrolador y un módulo celular para interceptar la pantalla en el instante en que el usuario lee sus 24 palabras.
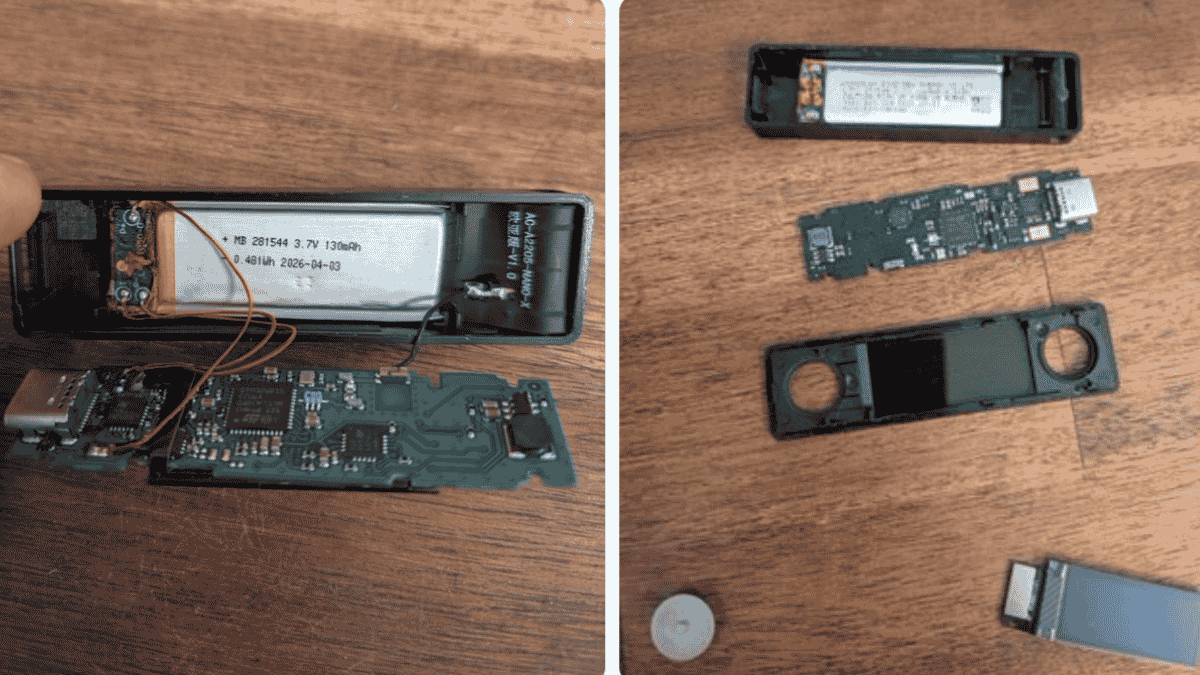
Al instalarse completamente fuera del procesador principal, el Elemento Seguro original de la wallet y su sistema operativo permanecieron intactos. En consecuencia, la atestación criptográfica del software oficial Ledger Live continuó aprobando los dispositivos adulterados al asumir que los circuitos físicos no habían sido comprometidos.
La empresa Ledger aseveró que no existieron fallas en sus chips o servidores y que la manipulación ocurrió exclusivamente tras abandonar su control.
Tras desarmar el implante físico en su laboratorio interno, la compañía ordenó a los distribuidores oficiales suspender las ventas en el Sudeste Asiático y Hong Kong.
Además, indicaron haber examinado unidades en almacenes y tiendas locales de Alemania sin encontrar aparatos comprometidos.
Vale aclarar que esta declaración contrasta con los reportes documentados durante los días previos, los cuales —según el relato de individuos particulares— habrían confirmado el hallazgo de al menos un dispositivo modificado con una antena de frecuencia euroasiática en una tienda comercial física de Europa.
Asimismo (también según el reporte de usuarios individuales) el alcance del ataque afectó también a modelos recientes como el Ledger Flex adquiridos fuera del sudeste asiático.
Frente a la evolución de estas amenazas, la empresa fabricante ordenó de manera inmediata la aplicación de nuevas pautas para sus revendedores. A partir de ahora, los comerciantes no podrán exhibir las hardware wallets en estantes al público; todo el inventario deberá mantenerse en la zona posterior de las tiendas y entregarse directamente en las manos del comprador.
Asimismo, se reiteró la prohibición absoluta de revender equipos que hayan sido devueltos bajo cualquier circunstancia.



 Guarda lo que vale la pena descifrar